
Сотрудники стали главной брешью в кибербезопасности российских компаний
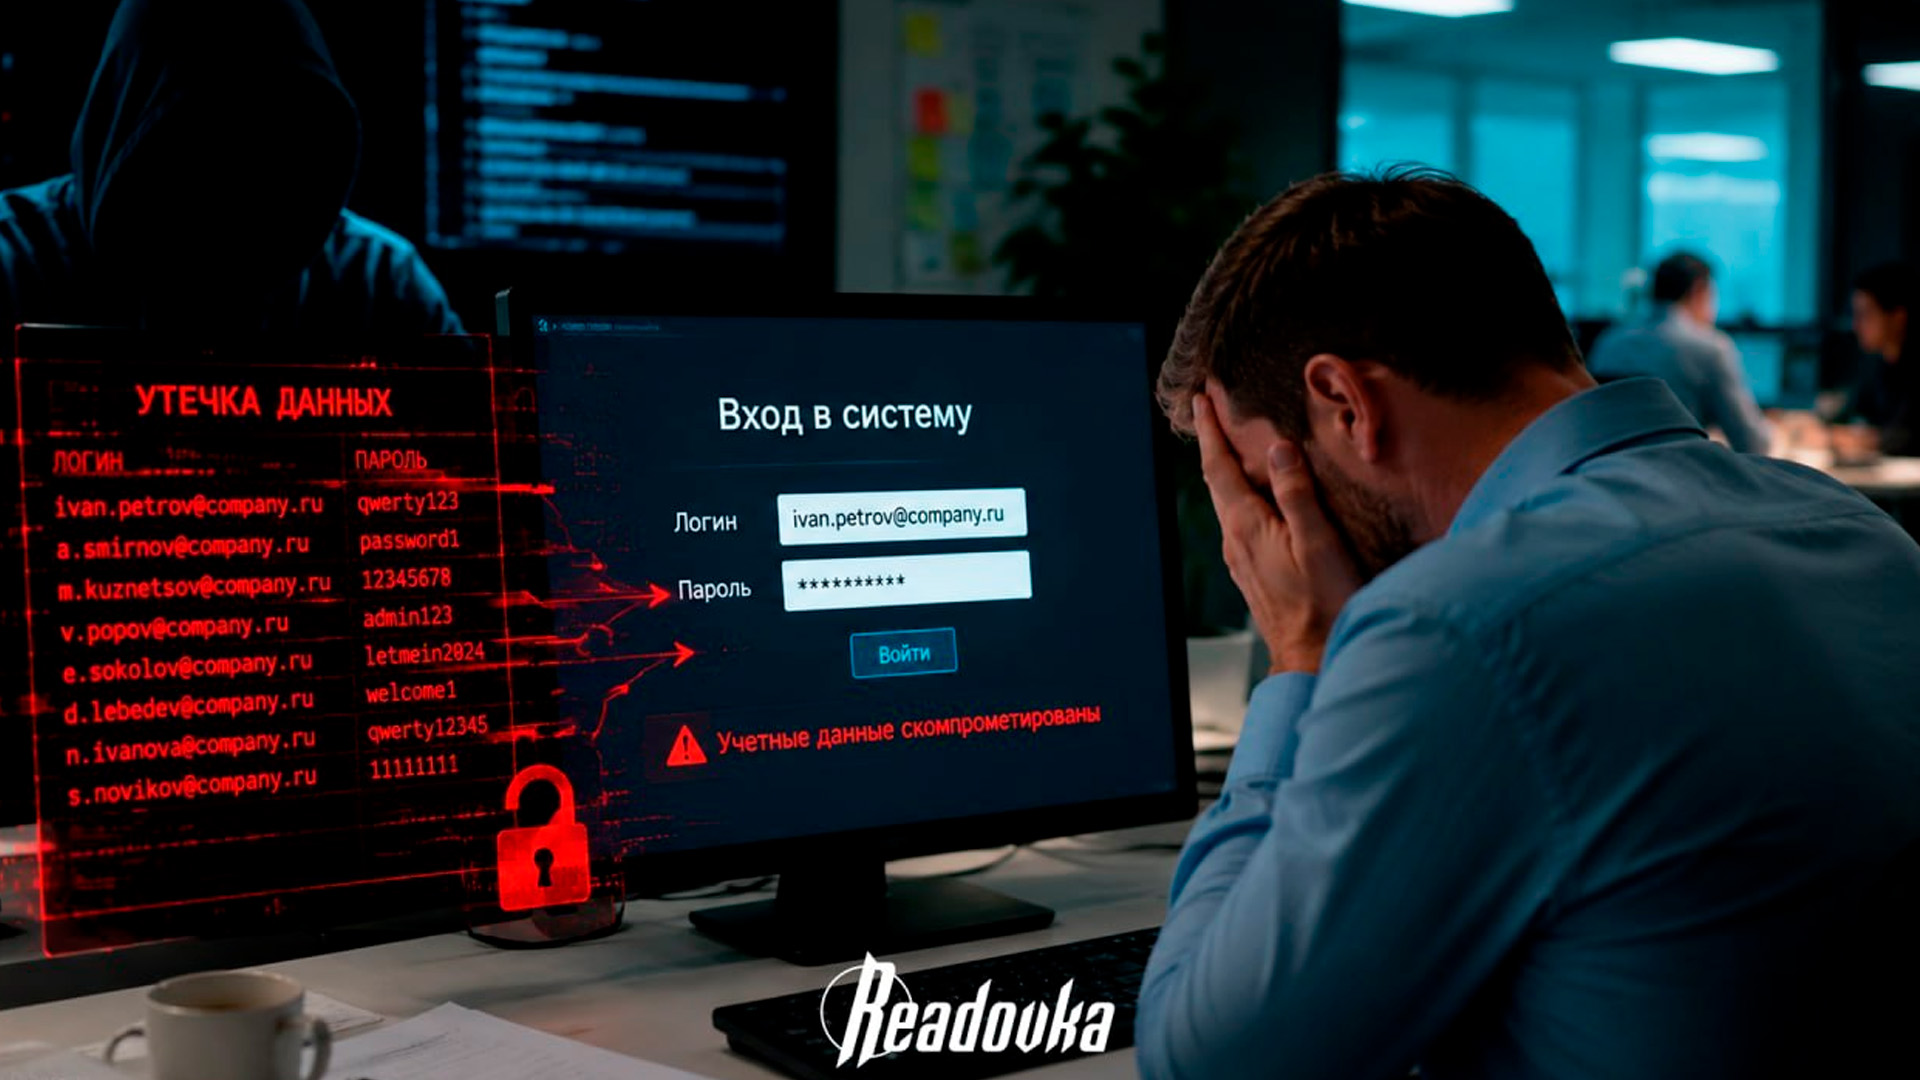
Более половины утекших корпоративных аккаунтов содержали пароли в открытом виде
Российские компании сталкиваются с серьезной угрозой безопасности из-за действий собственных сотрудников, которые непреднамеренно открывают доступ киберпреступникам к внутренней инфраструктуре. Об этом Readovka рассказали в центре мониторинга внешних цифровых угроз ГК «Солар».
По данным компании, в среднем на одну крупную отечественную организацию приходится более 600 утекших в сеть рабочих учетных записей. Специалисты подчеркнули, что только в 4% случаев причиной компрометации данных становится прямой взлом защитных систем. В подавляющем большинстве инцидентов виноваты сами работники. Они массово используют служебные электронные адреса и аналогичные корпоративным пароли для регистрации на форумах, маркетплейсах, образовательных порталах и других сторонних ресурсах.
В рамках исследования эксперты проанализировали базу данных 10 крупнейших российских компаний и выявили 6194 уникальные учетные записи. Из этого объема более половины – 3739 аккаунтов – содержали открытые пароли. Как отмечают аналитики, подобные сведения могут быть использованы киберпреступниками для подбора паролей к защищенным системам, организации фишинговых атак, а также для социальной инженерии, например, звонков в техническую поддержку с целью восстановления доступа к аккаунтам сотрудников.
Ранее выяснилось, что миллионы пользователей продолжают прибегать к крайне простым и легко угадываемым паролям. Какой же должна быть надежная защитная комбинация, Readovka узнала у специалиста.
Использованы материалы следующих авторов:
- Фотографии в материале: Readovka
- Ссылка на источник: https://t.me/readovkanews/112712
