В Joom произошла массовая утечка персональных данных
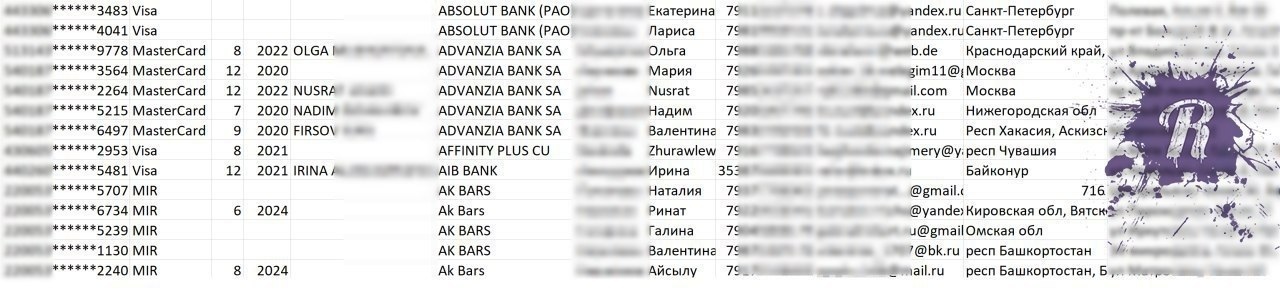
В сеть попала база на 55 тысяч строк
Сегодня, 27 августа, стало известно о том, что из маркетплейса Joom, специализирующегося на доставке товаров из Китая произошла массовая утечка персональных данных о банковских картах россиян. Часть этих данных можно найти в открытом доступе.
Из маркетплейса слили информацию о банковских картах более 55 тысяч клиентов. Сама компания утечку подтвердила. Она произошла еще в марте 2020, но о том, что в открытом доступе оказалась информация о картах Сбербанка, Россельхозбанка, Тинькофф банка, Райффайзенбанка и др, компания умолчала.
В слитой в Сеть базе данных указаны тип карты, банк-эмитент, дата истечения и имя пользователя карты, а также мобильный телефон, адрес электронной почты и почтовый адрес.

Также, недавно в Сети появились персональные данные 530 клиентов авиакомпании Utair, куда входила информация о документах, адресах, номерах телефонов, email и ФИО. Представитель компании сообщил, что утечка произошла еще в 2019 году в результате хакерских атак.
Российские кредитные организации отметили, что в сети есть лишь техническая информация, по которой невозможно совершить платежную операцию без согласия владельца. Однако ряд банков уже проинформировал своих владельцев о блокировке и перевыпуске карт.